
Written by: The Editorial Team
Published: 15 Sep 2026
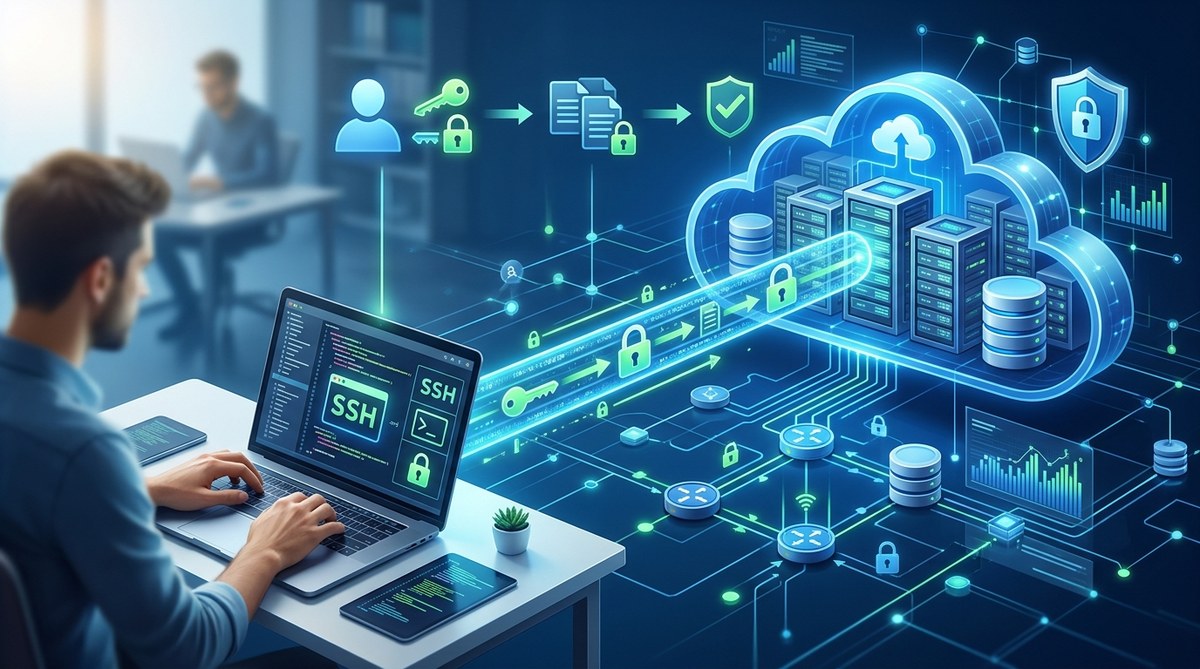
Toda vez que você digita um comando para acessar um servidor remoto, seja para subir uma aplicação ou consertar um banco de dados, está usando o SSH. Mas como o SSH funciona por baixo dos panos? Muita gente trata ele como uma caixa preta. Você bate na tecla Enter e, magicamente, está lá dentro. A verdade é que existe uma coreografia criptográfica impressionante entre seu computador e o servidor, e entender esse passo a passo pode te salvar de dores de cabeça enormes.
SSH é um protocolo de rede que cria um túnel criptografado entre duas máquinas, substituindo logins inseguros como Telnet. Ele funciona em três etapas: negociação do algoritmo, autenticação do servidor e do cliente, e estabelecimento de uma sessão segura. Na nuvem, ele é o padrão para gerenciar instâncias Linux, transferir arquivos com SCP e tunelar tráfego. A chave pública/privada torna o processo mais seguro do que senhas comuns.
O que acontece quando você conecta via SSH
Para entender como o SSH funciona, você precisa visualizar uma conversa entre dois programas: o cliente (na sua máquina) e o servidor (na nuvem). Eles não se conhecem ainda. Precisam combinar três coisas antes de começar a trocar dados de verdade.
1. Negociação da criptografia. O cliente pergunta ao servidor quais algoritmos ele suporta. O servidor responde. Eles escolhem juntos a melhor combinação. Tudo isso é feito em texto puro, mas imediatamente após a escolha, um segredo temporário é gerado.
2. Autenticação do servidor. O servidor envia sua chave pública para o cliente. É como um crachá. Seu cliente verifica se aquele crachá corresponde a algo que você já viu antes (aquela mensagem "The authenticity of host..."). Se for a primeira vez, ele pergunta se você confia.
3. Autenticação do cliente. Aqui você entra com sua senha ou chave privada. O servidor valida suas credenciais. Se tudo bater, a conexão é aberta.
Depois disso, toda a comunicação viaja criptografada. Ninguém na rede consegue ler o que você digita, nem os comandos nem as respostas.
Criptografia simétrica vs assimétrica no SSH
Uma confusão comum é achar que o SSH usa apenas um tipo de criptografia. Na prática, ele usa duas. E cada uma tem um papel específico.
| Característica | Criptografia Simétrica | Criptografia Assimétrica |
|---|---|---|
| Quantidade de chaves | Uma chave secreta compartilhada | Par de chaves (pública e privada) |
| Velocidade | Muito rápida | Lenta |
| Uso no SSH | Criptografar toda a sessão de dados | Autenticação inicial e troca de chaves |
| Exemplo no SSH | AES, ChaCha20 | RSA, ECDSA, Ed25519 |
| Como a chave é criada | Gerada durante o handshake | Pré-existente no servidor/cliente |
A mágica está em combinar os dois. A criptografia assimétrica resolve o problema de como estabelecer um segredo comum entre dois lados que nunca se encontraram. Depois que o segredo da sessão (simétrico) é acordado, a conversa inteira fica protegida com algoritmos muito mais velozes.
Por que a autenticação por chave é mais segura que senha
Se você ainda usa senha para entrar nos seus servidores na nuvem, está correndo um risco desnecessário. Senhas podem ser adivinhadas em ataques de força bruta. E se alguém interceptar a tela ou um keylogger, a senha é roubada.
Com chave SSH, o processo é diferente. Você gera um par de arquivos: um público (que vai para o servidor) e um privado (que fica apenas na sua máquina). Quando você conecta, o servidor envia um desafio criptografado com sua chave pública. Só quem tem a chave privada correspondente consegue decifrar e responder corretamente.
Um conselho direto de quem já limpou servidor invadido: nunca desabilite a autenticação por chave em produção. Mantenha a senha desligada para login remoto. Se precisar de acesso de emergência, use um console serial ou um bastion host. Isso elimina 99% dos ataques automatizados de bots.
Passo a passo prático para configurar sua primeira chave SSH
Vamos colocar a mão no código. Suponha que você tenha uma instância recém criada na AWS, Google Cloud ou qualquer outro provedor.
- No seu terminal local, gere o par de chaves com o comando
ssh-keygen -t ed25519 -C "seu email". O Ed25519 é o algoritmo recomendado em 2026 por ser seguro e rápido. - Aceite o local padrão (~/.ssh/id_ed25519) ou escolha um nome diferente. Defina uma frase secreta (passphrase) para proteger a chave privada.
- Copie a chave pública para o servidor remoto com
ssh-copy-id usuario@IP_DO_SERVIDOR. Se o comando não existir no seu sistema, faça manualmente:cat ~/.ssh/id_ed25519.pub | ssh usuario@IP_DO_SERVIDOR "mkdir -p ~/.ssh && cat >> ~/.ssh/authorized_keys". - Teste a conexão:
ssh usuario@IP_DO_SERVIDOR. Se pedir a passphrase (e não a senha do usuário), está tudo certo. - Edite o arquivo
/etc/ssh/sshd_configno servidor e desabilite o login por senha comPasswordAuthentication no. Reinicie o serviço comsudo systemctl restart sshd.
Pronto. Agora cada acesso depende de dois fatores: o arquivo de chave e a frase secreta. Bem mais seguro que uma senha simples.
Erros comuns que profissionais de TI iniciantes cometem
Alguns deslizes podem transformar uma conexão segura em um risco. Veja os mais frequentes.
- Usar chave RSA de 1024 bits. É pouco seguro hoje. Prefira Ed25519 ou RSA com no mínimo 4096 bits.
- Deixar a chave privada sem passphrase. Se o seu notebook for roubado, o ladrão tem acesso a todos os servidores.
- Compartilhar a mesma chave entre várias pessoas. Isso tira a rastreabilidade. Cada profissional deve ter sua própria chave.
- Ignorar a mensagem de aviso de host key alterada. Pode ser um ataque man-in-the-middle. Investigue antes de aceitar cegamente.
- Manter a porta 22 aberta para todo o mundo na nuvem. Use um security group ou firewall para restringir os IPs que podem conectar.
Como o SSH se encaixa na segurança da nuvem
Na computação em nuvem, o SSH é a porta de entrada principal para administração de servidores Linux. Sem ele, você não consegue instalar pacotes, alterar configurações ou depurar falhas. Mas a segurança não termina na autenticação.
Você pode usar o SSH para criar túneis criptografados que protegem outros serviços. Por exemplo, conectar em um banco de dados que só aceita conexões locais. Basta fazer um port forwarding: ssh -L 5432:localhost:5432 usuario@servidor. O tráfego do banco passa pelo túnel SSH.
Outra prática comum em 2026 é usar agentes SSH forwarding com cuidado. Em vez de copiar sua chave privada para máquinas intermediárias, você encaminha o agente local. Mas atenção: só faça isso em servidores confiáveis. Um servidor comprometido pode usar seu agente para acessar outros hosts.
Ferramentas que complementam o SSH no dia a dia
Além do comando ssh básico, existem utilitários que tornam seu trabalho mais produtivo.
- SCP (Secure Copy). Copia arquivos entre máquinas usando a mesma criptografia. Exemplo:
scp arquivo.txt usuario@servidor:/destino/. - SFTP. Um substituto seguro para FTP. Permite navegar diretórios, baixar e enviar arquivos como se fosse um cliente FTP tradicional.
- rsync sobre SSH. Ideal para sincronizar diretórios grandes. Só transfere as diferenças entre os arquivos, economizando banda.
- tmux ou screen dentro da sessão SSH. Mantém seus processos rodando mesmo se a conexão cair. Você reconecta e retoma de onde parou.
O futuro do SSH e alternativas emergentes
O SSH é maduro e confiável, mas o ecossistema evolui. Em 2026, vemos duas tendências importantes.
A primeira é a adoção de certificados SSH. Em vez de distribuir chaves públicas manualmente para cada servidor, uma autoridade central assina certificados temporários. Isso facilita o gerenciamento em larga escala e permite revogar acessos instantaneamente.
A segunda é o uso de bastion hosts gerenciados. Serviços como AWS Systems Manager Session Manager permitem conectar em instâncias sem expor a porta 22. O tráfego passa por uma API autenticada da AWS. É uma camada extra de segurança que elimina a necessidade de gerenciar chaves SSH para cada máquina.
Mesmo assim, o conhecimento de como o SSH funciona continua sendo fundamental. Você pode usar ferramentas mais modernas, mas em algum momento vai precisar abrir um terminal e digitar ssh.
Uma conexão que vale o entendimento
Dominar como o SSH funciona não é apenas um requisito técnico. É a diferença entre gerenciar servidores no escuro e ter controle total sobre cada acesso. Quando você entende o handshake, as chaves e os túneis, para de depender de tutoriais copiados e começa a tomar decisões conscientes sobre segurança.
Pegue sua máquina agora, gere um par de chaves Ed25519 e configure o acesso sem senha em um servidor de teste. Esse exercício simples vai fixar tudo que leu aqui. E na próxima vez que um alerta de segurança aparecer, você saberá exatamente o que fazer.
Was this page helpful?
Nosso compromisso com a entrega de conteúdo confiável e envolvente está no centro do que fazemos. Cada fato em nosso site é contribuído por usuários reais como você, trazendo uma rica diversidade de percepções e informações. Para garantir os mais altos normas de precisão e confiabilidade, nossos dedicados editores revisam meticulosamente cada envio. Esse processo garante que os fatos que compartilhamos não sejam apenas fascinantes, mas também dignos de crédito. Confie em nosso compromisso com a qualidade e a autenticidade enquanto você explora e aprende conosco.